CVE-2026-111497 trên Node.js: Cập nhật ngay runtime có Brotli
Node.js đã vá CVE-2026-111497 trong bộ giải nén Brotli. Máy chủ, container và ứng dụng tự quản cần nâng runtime, dựng lại image và triển khai lại.
Bởi Võ Danh — 23 Tháng 10, 2026 trong Bảo mật
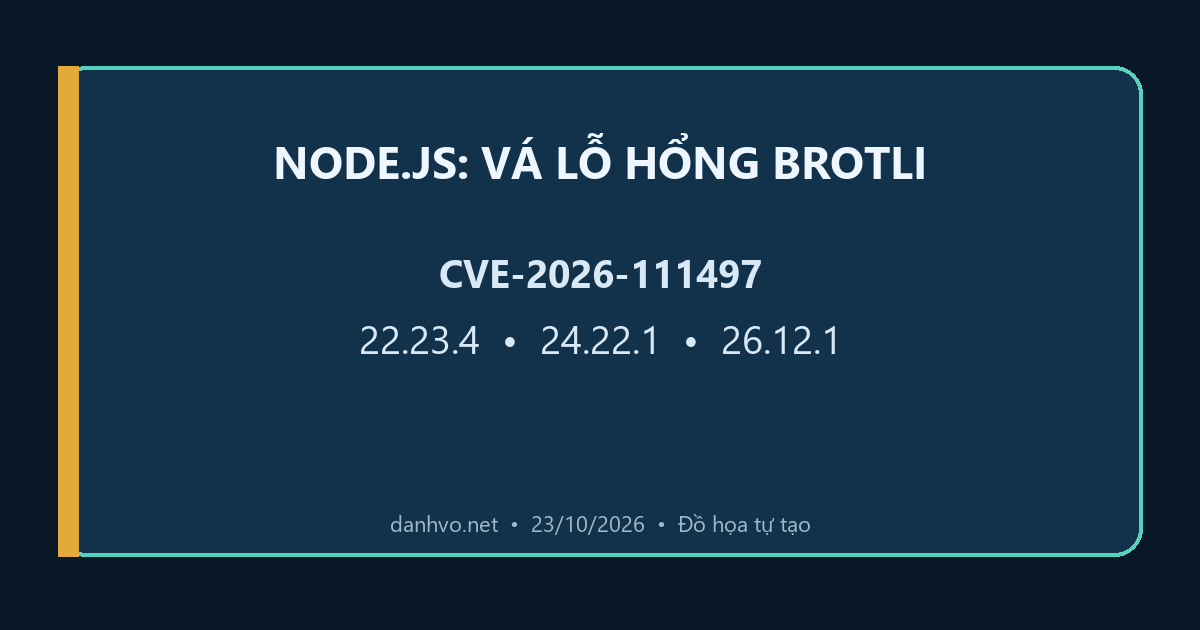
CVE-2026-111497 là lỗi ghi dữ liệu vượt ngoài vùng nhớ trong bộ giải nén Brotli đi kèm Node.js. Dữ liệu Brotli được tạo riêng có thể làm hỏng bộ nhớ của tiến trình và, theo thông báo của dự án Node.js, dẫn tới thực thi mã từ xa. Nói ngắn gọn: máy chủ có thể xử lý một gói dữ liệu nén rồi gặp chuyện trước khi ứng dụng kịp hiểu bên trong có gì.
Node.js xếp lỗi này ở mức High, chưa nói rằng nó đang bị khai thác đại trà. Tuy vậy, đây vẫn là cảnh báo cần xử lý sớm vì đường tấn công đi qua mạng, không đòi hỏi tài khoản nếu ứng dụng giải nén dữ liệu do kẻ xấu kiểm soát, và bản vá đã có sẵn.
CVE-2026-111497 ảnh hưởng những ai?
Thông báo ngày 21/10/2026 của Node.js xác nhận ba nhánh đang được hỗ trợ đều bị ảnh hưởng: 22.x, 24.x và 26.x. Bộ giải nén Brotli nằm trong runtime, không phải một gói npm có thể vá riêng bằng lệnh cập nhật thư viện.
Ứng dụng có nguy cơ khi giải nén dữ liệu Brotli không đáng tin. Hai tình huống dễ gặp là API nhận nội dung nén từ phía người dùng, hoặc dịch vụ gọi ra ngoài rồi tự giải nén phản hồi có tiêu đề Content-Encoding: br. Vercel cũng lưu ý rằng tường lửa chỉ có thể giảm rủi ro ở chiều yêu cầu đi vào; nó không che được phản hồi độc hại mà ứng dụng chủ động tải từ máy chủ khác.
Node.js 20.x và các nhánh cũ hơn đã hết vòng đời, nên không có bản vá cho lỗi này. Nếu vẫn còn một container “chạy ổn từ năm ngoái”, lúc này sự ổn định ấy hơi giống chiếc khóa cửa đã mất chìa: dùng tiếp được, nhưng không nên.
Phiên bản Node.js đã vá CVE-2026-111497
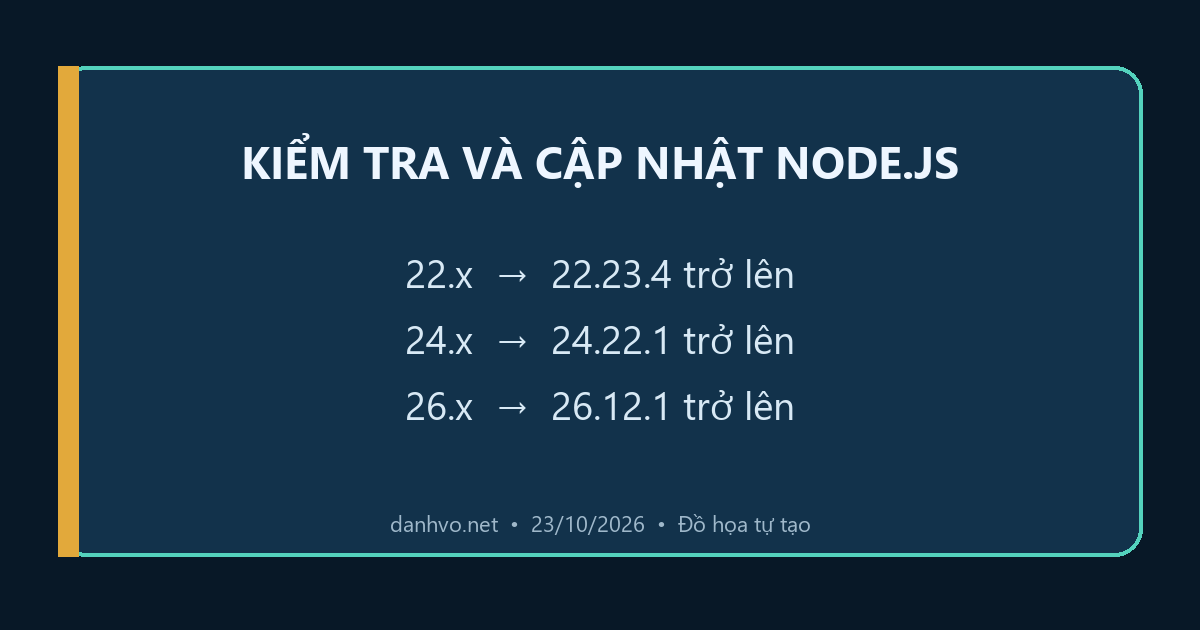
- Node.js 22.x: cập nhật lên 22.23.4 hoặc mới hơn.
- Node.js 24.x: cập nhật lên 24.22.1 hoặc mới hơn.
- Node.js 26.x: cập nhật lên 26.12.1 hoặc mới hơn.
Cùng đợt này, Node.js còn sửa nhiều lỗi DNS, TLS, HTTP và cập nhật các thành phần phụ thuộc. Vì vậy, đừng chỉ tìm cách thay riêng tệp Brotli trong runtime chính thức. Cách ít rủi ro hơn là dùng đúng bản Node.js đã phát hành và kiểm tra chữ ký hoặc checksum theo kênh tải của dự án.
Việc cần làm ngay trên máy chủ và container
- Kiểm kê runtime thật sự đang chạy. Kiểm tra tiến trình dịch vụ, container, tác vụ nền, CI runner và máy build. Lệnh
node -vtrên máy chủ không nói được phiên bản nằm trong từng image. - Nâng Node.js lên bản đã vá. Với Docker, hãy cập nhật base image, dựng lại image rồi triển khai lại. Chỉ kéo tag mới mà không rebuild ứng dụng sẽ không thay runtime bên trong container cũ.
- Khởi động lại toàn bộ tiến trình. Bản vá trên đĩa không giúp gì cho worker vẫn giữ runtime cũ trong bộ nhớ.
- Kiểm tra đường giải nén Brotli. Xem ứng dụng có nhận request nén, xử lý tệp Brotli hay gọi API bên ngoài bằng
fetch()và thư viện HTTP hay không. Nếu chưa thể vá ngay, có thể tạm từ chối request Brotli tại reverse proxy và hạn chế tải dữ liệu từ địa chỉ không tin cậy. Đây chỉ là giảm thiểu, không thay cho cập nhật. - Đối chiếu từng bản sao sau triển khai. Kiểm tra tất cả pod, container và node trong cụm. Một bản sao cũ sót lại vẫn đủ để tạo cửa vào.
Dấu hiệu nào đáng kiểm tra?
Hiện chưa có xác nhận đáng tin cậy rằng CVE này đang bị khai thác ngoài thực tế. Quản trị viên nên chú ý tiến trình Node.js chết bất thường khi giải nén, lỗi bộ nhớ lặp lại, container tự khởi động lại, hoặc tiến trình con và kết nối mạng lạ xuất hiện dưới tài khoản chạy Node.js. Những dấu hiệu này không tự chứng minh máy đã bị xâm nhập, nhưng đủ lý do để giữ log, tách máy khỏi mạng khi cần và điều tra kỹ hơn.
Nếu hệ thống vừa xử lý một đợt cập nhật PHP khẩn, đừng mặc định Node.js trên cùng máy đã an toàn. Hai runtime, hai lịch cập nhật khác nhau. Vá đúng thứ đang phục vụ lưu lượng mới là phần việc quan trọng.
Nguồn kiểm chứng
- Node.js: bản tin bảo mật ngày 21/10/2026.
- Vercel Security Team: phạm vi ảnh hưởng và giới hạn của WAF.
- Ghi chú phát hành Node.js 22.23.4, cùng các ghi chú cho nhánh 24.x và 26.x ở trên.