CVE-2026-5430 trên WSO2 đang bị khai thác: Cần vá ngay
CISA đưa CVE-2026-5430 trên WSO2 vào danh mục KEV. Lỗi JWT cho phép bỏ qua xác thực, có thể chiếm tài khoản quản trị và cần vá ngay.
Bởi Võ Danh — 25 Tháng 9, 2026 trong Bảo mật
CVE-2026-5430 trên nhiều sản phẩm WSO2 đã được CISA đưa vào danh mục lỗ hổng đang bị khai thác (KEV) ngày 24/9/2026. Đây là lỗi bỏ qua xác thực JWT, có thể giúp kẻ tấn công truy cập trái phép mà không cần tài khoản. Nếu đơn vị đang dùng WSO2 để quản lý API, đừng để việc này nằm trong danh sách “mai xử lý”.
CVE-2026-5430 nguy hiểm ở đâu?
WSO2 cho biết cơ chế xác thực JWT chấp nhận token được ký bằng thuật toán không được cấu hình hoặc không được hỗ trợ. JWT là loại “thẻ xác nhận danh tính” mà ứng dụng dùng khi trao đổi qua API. Nếu khâu kiểm tra chữ ký làm sai, kẻ tấn công có thể tạo token giả nhưng vẫn được hệ thống chấp nhận.
Hậu quả không dừng ở việc xem nhầm một trang. WSO2 đánh giá lỗi ở mức Critical, CVSS 10.0 trong môi trường nhiều tenant và 9.8 trong triển khai một tenant. Việc khai thác thành công có thể dẫn đến truy cập trái phép, chiếm tài khoản quản trị và chiếm toàn bộ tài khoản.
SecurityWeek dẫn dữ liệu từ mạng honeypot của watchTowr cho biết lần thử khai thác đầu tiên được quan sát ngày 13/9. Token giả chứa sẵn quyền quản trị. Theo phân tích này, kẻ tấn công có thể nhắm tới thông tin xác thực của các API backend, consumer key và secret của ứng dụng. CISA sau đó đưa CVE vào KEV, nghĩa là đã có bằng chứng về khai thác thực tế.
Những sản phẩm WSO2 nào bị ảnh hưởng?
Thông báo WSO2-2026-5328 liệt kê các dòng sau:
- WSO2 API Control Plane 4.5.0 và 4.6.0.
- WSO2 API Manager từ 4.1.0 đến 4.6.0.
- WSO2 Traffic Manager 4.5.0 và 4.6.0.
- WSO2 Universal Gateway 4.5.0 và 4.6.0.
Danh sách phiên bản trên chưa đủ để kết luận máy chủ đã an toàn. WSO2 phát hành bản sửa theo từng update level. Ví dụ, API Manager 4.6.0 cần update level 21 trở lên, bản 4.5.0 cần level 57, bản 4.4.0 cần level 72. Quản trị viên nên đối chiếu đúng bảng của hãng thay vì chỉ nhìn số phiên bản chính.
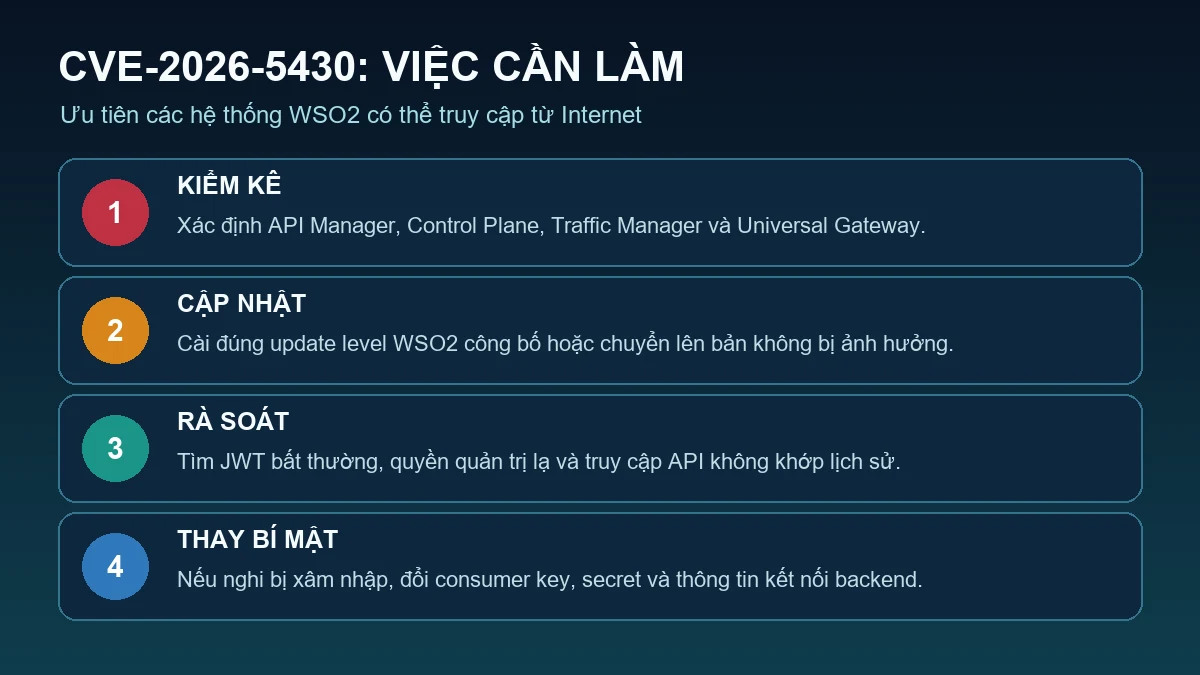
Xử lý CVE-2026-5430 thế nào?
- Kiểm kê đúng tài sản. Tìm cả máy production, staging, node dự phòng và bản do đối tác vận hành. Ghi lại sản phẩm, phiên bản, update level và mức độ phơi ra Internet.
- Cập nhật theo hướng dẫn WSO2. Khách hàng có gói hỗ trợ dùng WSO2 Updates để đạt update level tối thiểu. Người dùng bản cộng đồng cần áp dụng bản sửa công khai hoặc chuyển lên phiên bản không bị ảnh hưởng.
- Rà soát dấu hiệu truy cập trái phép. Tìm JWT dùng thuật toán lạ, token mang quyền quản trị không khớp lịch sử, tài khoản mới, thay đổi cấu hình và hoạt động truy cập API bất thường. Đừng chỉ vá rồi coi như chưa từng có chuyện gì.
- Đổi bí mật nếu có nghi vấn. Thu hồi token đang dùng; thay consumer key, consumer secret, thông tin xác thực backend và các khóa có thể đã lộ. Việc đổi cần làm ở hệ thống nguồn, không chỉ sửa một bản cấu hình sao chép.
- Giảm bề mặt tấn công. Hạn chế cổng quản trị và endpoint nội bộ bằng VPN, allowlist hoặc tường lửa. Biện pháp này giúp giảm rủi ro trong lúc chờ bảo trì, nhưng không thay cho bản vá.
Nếu đơn vị thuê đối tác vận hành API gateway, hãy yêu cầu bằng chứng update level và thời điểm cập nhật. Một câu trả lời kiểu “đã lên bản mới” nghe khá yên tâm, nhưng chưa nói được node nào đã vá và node nào còn sót.
Nguồn kiểm chứng
- CISA: bổ sung CVE-2026-5430 vào KEV ngày 24/9/2026.
- WSO2-2026-5328: sản phẩm ảnh hưởng và update level cần thiết.
- SecurityWeek: dữ liệu khai thác do watchTowr quan sát.
Có thể theo dõi thêm các cảnh báo bảo mật mới trên DanhVo.net. Với CVE này, thứ tự hợp lý là vá trước, kiểm tra dấu vết ngay sau đó, rồi mới thở phào.